Tanımadığınız bir yerden “yeni giriş” bildirimi aldınız ya da haberlerde büyük bir veri ihlali okudunuz ve aklınıza ilk gelen soru şu oldu: e-postam sızdırıldı mı? Bunu ücretsiz ve güvenli araçlarla birkaç dakikada öğrenebilirsiniz. Ancak asıl önemli olan, sonuç olumlu çıktığında hangi hesaplarınızı hangi sırayla koruyacağınızdır; aşağıda ikisini de bulacaksınız.
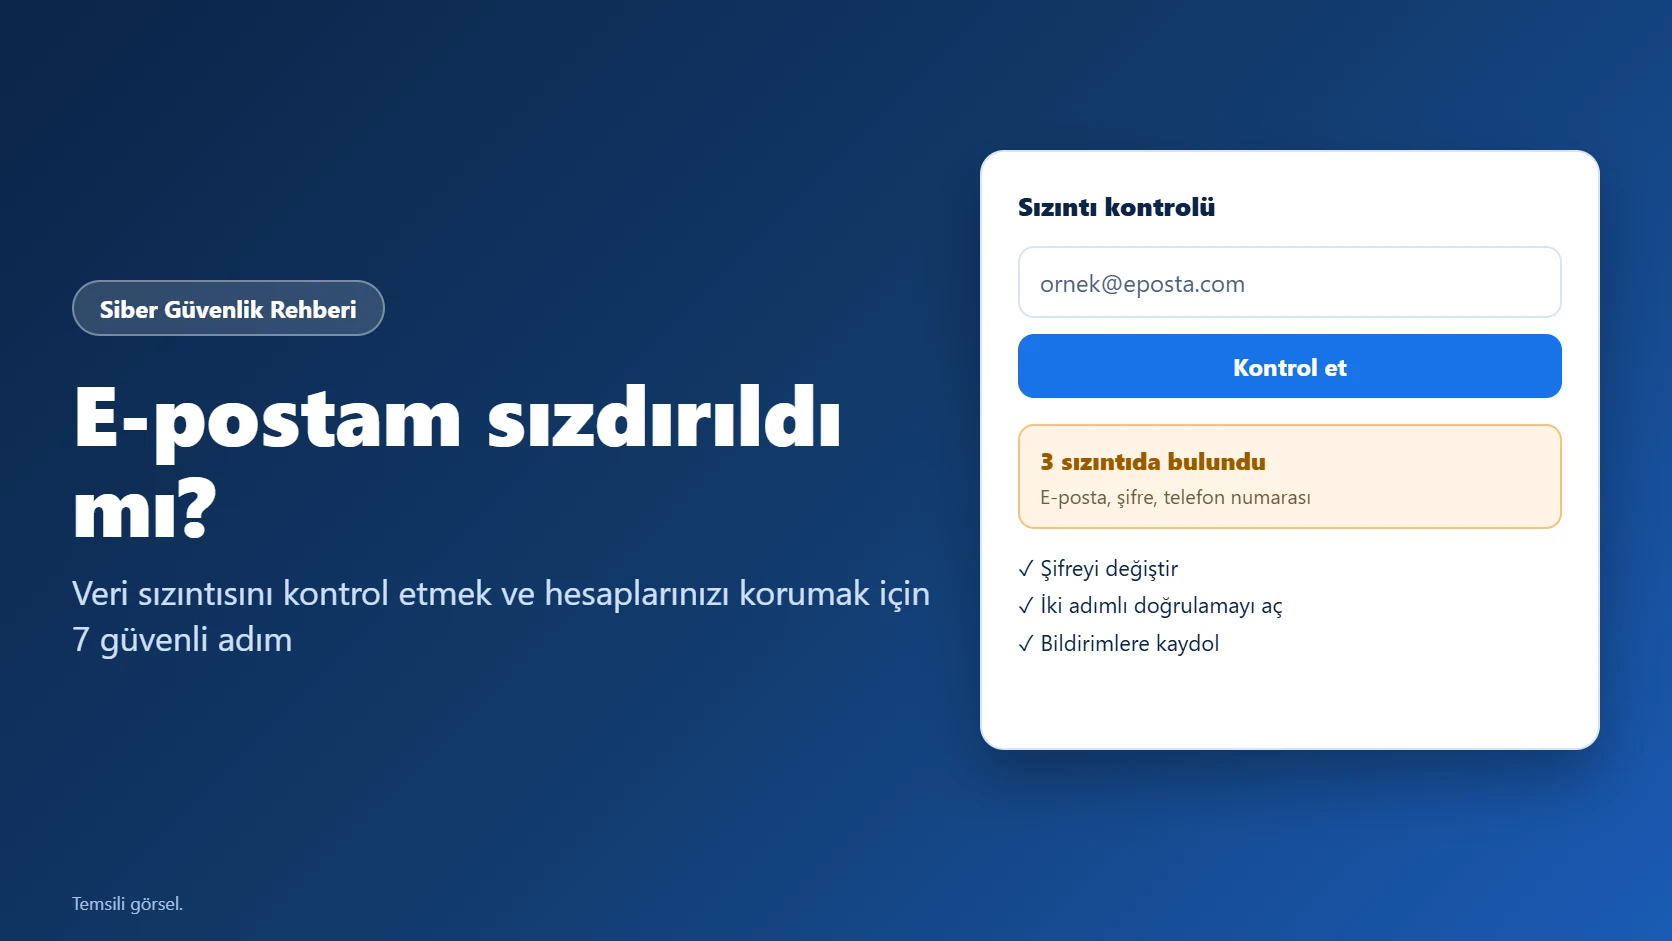
E-posta sızıntısı ne demek, neler sızar?
E-posta sızıntısı, genellikle sizin değil, üye olduğunuz bir sitenin ya da hizmetin veritabanının ele geçirilmesiyle olur. Saldırganlar bu verileri forumlarda paylaşır veya satar. Sızan listede e-posta adresinizin yanında şifreniz (çoğu zaman şifrelenmiş hâliyle), adınız, telefon numaranız ya da doğum tarihiniz de bulunabilir. E-postanızın bir listede görünmesi tek başına hesabınızın ele geçirildiği anlamına gelmez; ama aynı şifreyi birden fazla yerde kullanıyorsanız risk ciddi biçimde artar.
Bir not: Google’ın Dark Web Raporu (karanlık ağ raporu) özelliği kapatıldı. Google’ın destek sayfasına göre yeni taramalar 15 Ocak 2026’da durdu, rapor 16 Şubat 2026’da tamamen kaldırıldı. Bu yüzden aşağıdaki adımlarda bu özelliğin yerine kullanabileceğiniz araçlara yer verdik.
| Sızan veri | Olası risk | İlk yapılacak |
|---|---|---|
| Yalnızca e-posta adresi | Spam ve oltalama (phishing) e-postaları artar | Gelen bağlantılara karşı dikkatli olun |
| E-posta + şifre | Aynı şifreyi kullandığınız hesaplara giriş denenir | Şifreyi her yerde hemen değiştirin |
| Telefon numarası | SMS oltalaması, sahte arama | SMS’teki bağlantılara tıklamayın |
| Ad, adres, doğum tarihi | Kimlik taklidi, ikna edici sahte mesajlar | Kişisel bilgi isteyen mesajları doğrulayın |
E-postanızın sızdırılıp sızdırılmadığını kontrol etmenin 7 güvenli adımı
Adımları sırasıyla uygulayın. İlk dördü kontrol, son üçü koruma içindir.
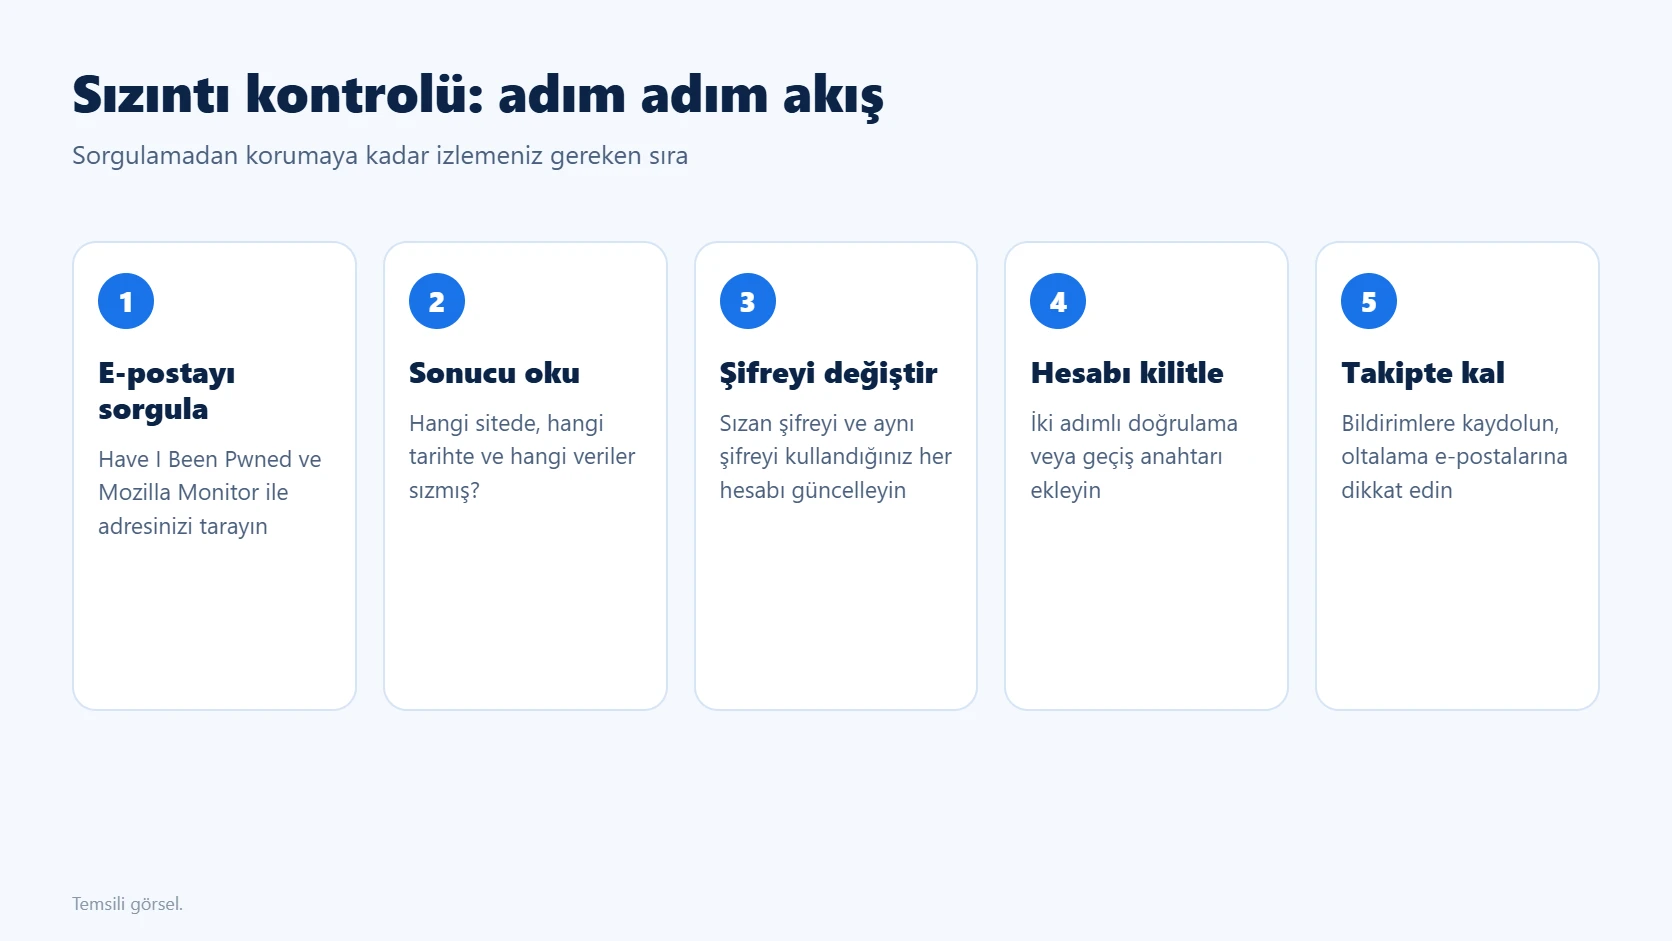
1. Have I Been Pwned ile e-posta adresinizi sorgulayın
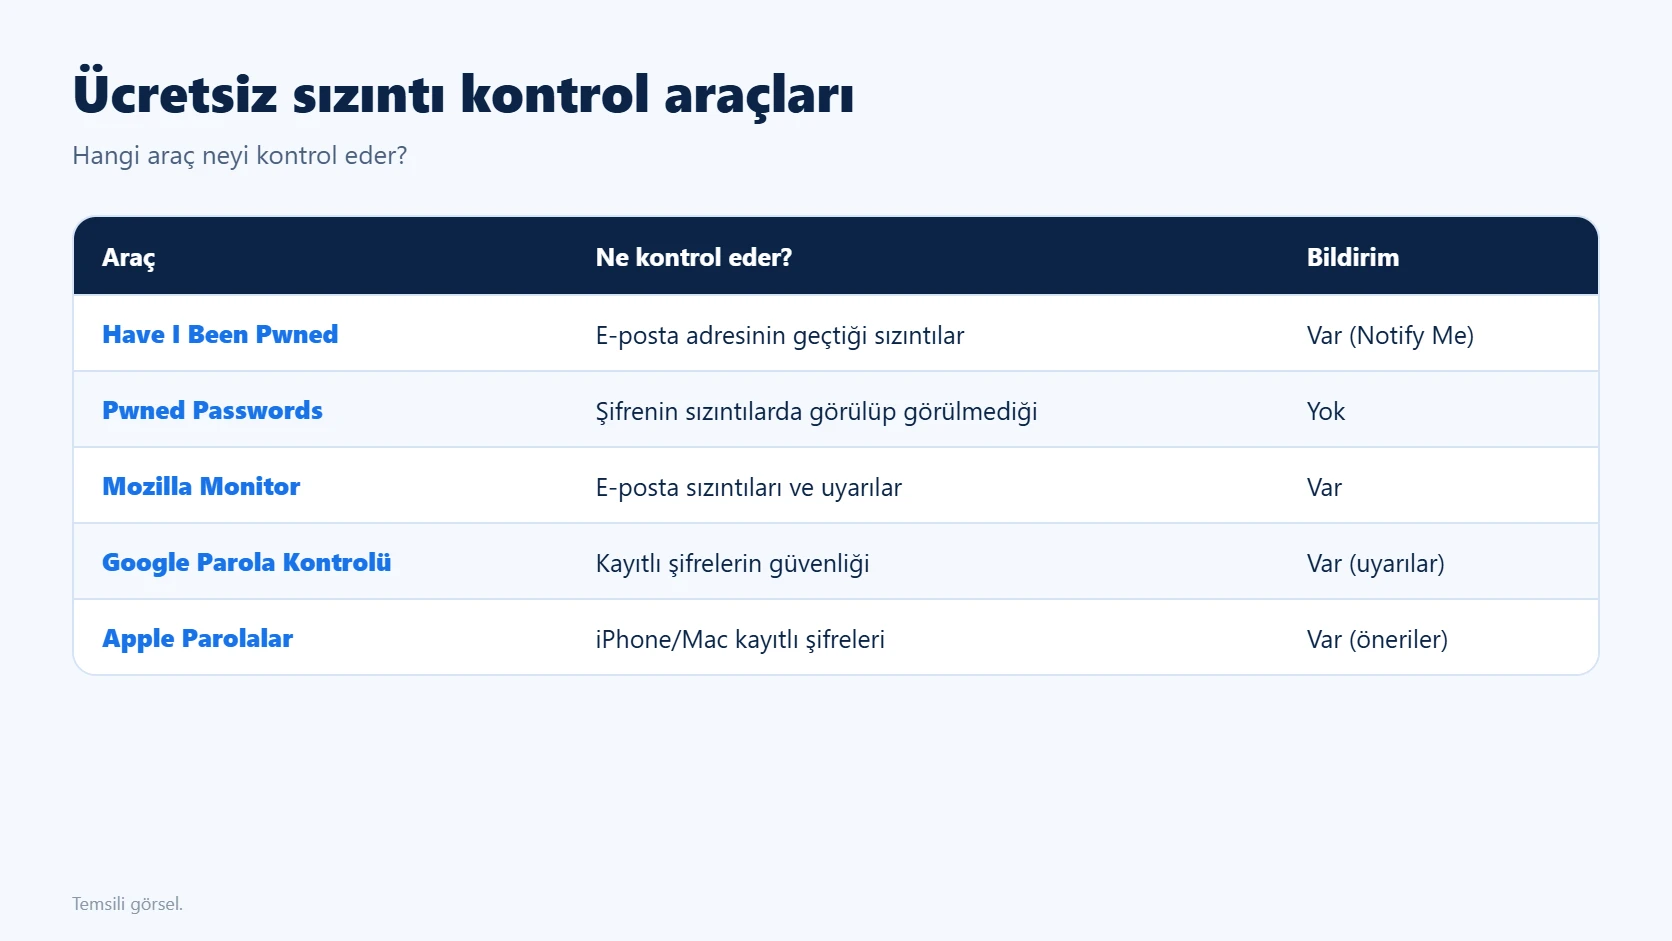
Güvenlik araştırmacısı Troy Hunt’ın yürüttüğü Have I Been Pwned, bu alanda en çok kullanılan ücretsiz araçtır. Ana sayfadaki kutuya e-posta adresinizi yazıp aratın. Sonuç ekranında adresinizin geçtiği her sızıntı için sitenin adı, ihlal tarihi ve sızan veri türleri (e-posta, şifre, telefon vb.) listelenir. Kullandığınız tüm e-posta adreslerini, eski ve artık açmadığınız hesaplar dahil, tek tek sorgulayın.
2. Mozilla Monitor ile ikinci bir tarama yapın
Tek bir kaynağa güvenmek yerine sonucu bir başka araçla teyit etmek iyi bir alışkanlıktır. Mozilla Monitor ücretsiz bir tarama ve yeni sızıntılar için uyarı kaydı sunar. Sonuçlar Have I Been Pwned ile büyük ölçüde örtüşür ama arayüzü, her sızıntı için ne yapmanız gerektiğini daha adım adım anlatır.
3. Google Parola Kontrolü ile kayıtlı şifrelerinizi tarayın
Şifrelerinizi Chrome’da veya Google Şifre Yöneticisi’nde saklıyorsanız, Google Parola Kontrolü (Password Checkup) kayıtlı şifrelerinizin sızıntılarda görülüp görülmediğini, zayıf ya da birden fazla sitede tekrar kullanılıp kullanılmadığını gösterir. Chrome’da sağ üstteki üç nokta menüsünden şifre yöneticisine girip soldaki Kontrol bölümünü açabilir ya da doğrudan passwords.google.com adresine gidebilirsiniz. “Güvenliği ihlal edilmiş” olarak işaretlenen her şifreyi not edin.
4. iPhone ve Mac’te Parolalar uyarılarına bakın
Apple cihaz kullanıyorsanız, iCloud Anahtar Zinciri’ne kayıtlı şifreler Parolalar uygulamasında denetlenir. Uygulama, veri sızıntılarında bulunan veya zayıf olan şifreleri güvenlik önerileri olarak gösterir ve değiştirmeniz için ilgili siteye yönlendirir. Ayrıntılı adımlar için Apple’ın zayıf veya ele geçirilmiş parolaları değiştirme sayfasına bakabilirsiniz.
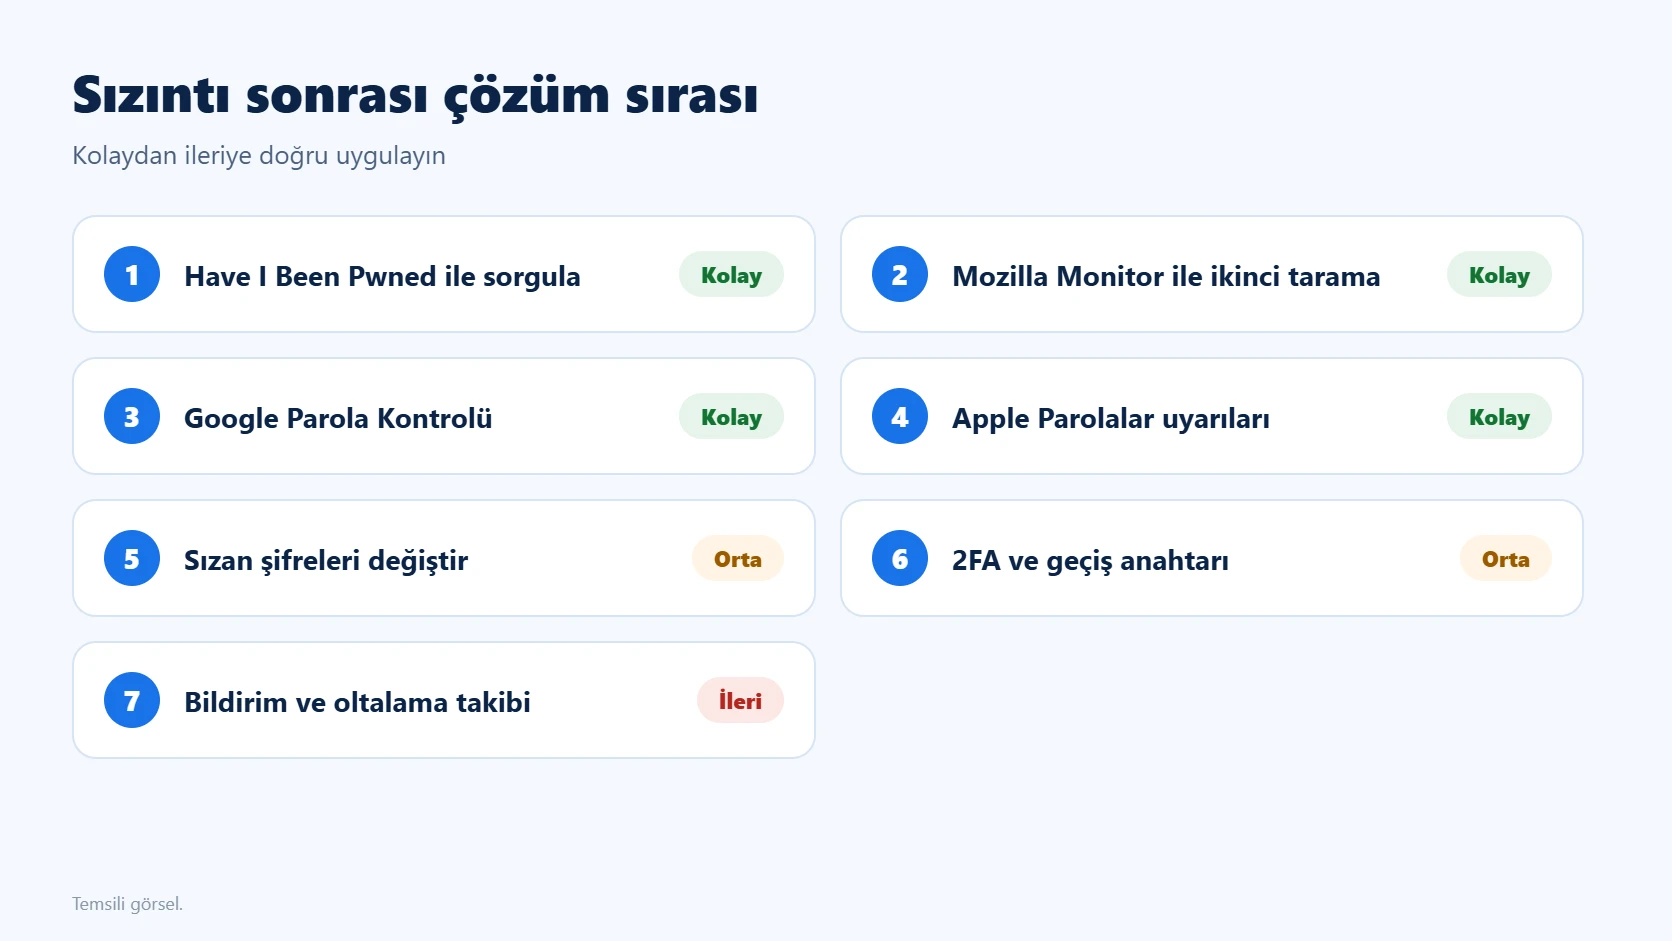
5. Sızan şifreyi ve tekrar kullandığınız her yerde değiştirin
Kontrol sonucunda şifrenizin sızdığını gördüyseniz önce o sitedeki şifreyi, ardından aynı şifreyi kullandığınız diğer tüm hesapları güncelleyin. Önceliği e-posta hesabınıza verin; çünkü diğer hesapların şifre sıfırlama bağlantıları oraya gelir. Yeni şifreler en az 12-16 karakter uzunluğunda ve her site için farklı olsun. Bunu ezberle yönetmek zor olduğundan bir şifre yöneticisi kullanmak en pratik yoldur. Belirli bir şifrenin sızıp sızmadığını merak ediyorsanız Pwned Passwords aracı, şifrenin tamamını göndermeden, yalnızca SHA-1 özetinin ilk 5 karakteriyle (k-anonimlik yöntemi) kontrol yapar.
6. İki adımlı doğrulamayı veya geçiş anahtarını açın
Şifreniz sızsa bile ikinci bir doğrulama katmanı, saldırganın hesabınıza girmesini büyük ölçüde engeller. E-posta, bankacılık, sosyal medya ve bulut depolama hesaplarınızda iki adımlı doğrulamayı açın. SMS yerine doğrulayıcı uygulama ya da destekleyen hizmetlerde geçiş anahtarı (passkey) tercih edin; geçiş anahtarları oltalama sitelerinde işe yaramadığı için daha güvenlidir. Doğrulayıcı uygulamanızı telefon değiştirirken kaybetmemek için Google Authenticator’ı yeni telefona taşıma rehberimize göz atabilirsiniz. Google hesabınız için Güvenlik Kontrolü sayfası da açık oturumları ve kurtarma bilgilerini tek ekranda gösterir.
7. Uyarılara kaydolun ve oltalama e-postalarına dikkat edin
Have I Been Pwned’daki Notify me seçeneği ya da Mozilla Monitor’ün uyarı kaydı sayesinde, adresiniz yeni bir sızıntıda görüldüğünde e-posta alırsınız. Sızıntıdan sonraki haftalarda gelen “hesabınız askıya alındı”, “ödemeniz başarısız” gibi aciliyet hissi veren mesajlara özellikle şüpheyle yaklaşın. Bağlantıya tıklamak yerine sitenin adresini tarayıcıya kendiniz yazarak giriş yapın. Bir sitede hesabınızın olup olmadığından emin değilseniz, kullanmadığınız eski hesapları kapatmak da sızıntı riskini azaltır.
Hesaplarınızın güvende olduğunu nasıl anlarsınız?
Aşağıdakilerin hepsi tamamsa önemli bir açık kalmamış demektir:
- Google Parola Kontrolü veya Apple Parolalar’da “ele geçirilmiş” ya da “tekrar kullanılan” şifre uyarısı kalmadı.
- E-posta hesabınızın güvenlik sayfasında tanımadığınız bir cihaz veya oturum görünmüyor.
- Önemli hesaplarınızın hepsinde iki adımlı doğrulama veya geçiş anahtarı açık.
- Kurtarma e-postası ve telefon numaranız güncel.
- Yeni sızıntılar için uyarı kaydınız aktif.
Have I Been Pwned’da eski sızıntılar listede kalmaya devam eder; bu normaldir. Önemli olan, o sızıntılardaki şifreleri artık hiçbir yerde kullanmıyor olmanızdır.
Sık sorulan sorular
E-postamı bu sitelere yazmak güvenli mi?
Have I Been Pwned ve Mozilla Monitor tanınmış, uzun süredir çalışan hizmetlerdir. Yine de e-posta adresinizi yalnızca bu tür bilinen araçlara girin; “e-postanız sızdı, kontrol etmek için tıklayın” diyen tanımadığınız sitelere ve şifrenizi isteyen hiçbir sorgulama sayfasına bilgi vermeyin.
Sonuç “sızıntı bulunamadı” diyorsa tamamen güvende miyim?
Hayır, yalnızca bilinen ve bu araçlara eklenmiş sızıntılarda adresinizin görünmediği anlamına gelir. Henüz ortaya çıkmamış ihlaller olabilir. Benzersiz şifreler ve iki adımlı doğrulama, sonuç ne olursa olsun en güvenilir korumadır.
Hesabım ele geçirildiyse ne yapmalıyım?
Hâlâ giriş yapabiliyorsanız şifreyi hemen değiştirin, tüm cihazlardan oturumu kapatın ve iki adımlı doğrulamayı açın. Giriş yapamıyorsanız hizmetin resmi hesap kurtarma sayfasını kullanın. Benzer şekilde bulut hesaplarınızda senkronizasyon tuhaflıkları görürseniz OneDrive 0x8004de40 hatası gibi rehberlerimizdeki oturum yenileme adımları da işinize yarayabilir.
Kaynaklar: Google Destek – Dark Web Raporu, Google Destek – Güvenliği ihlal edilmiş şifreleri değiştirme, Have I Been Pwned, Pwned Passwords, Mozilla Monitor, Apple Destek – Parolalar. Kaynaklar 9 Kasım 2026 tarihinde kontrol edildi.
Kullanışlı araç: Şüpheli link kontrolü · Şifre oluşturucu